全球交易商监管查询APP
什么是WikiFX


托管商被黑,为什么暂停出金的是平台
WikiFX
|


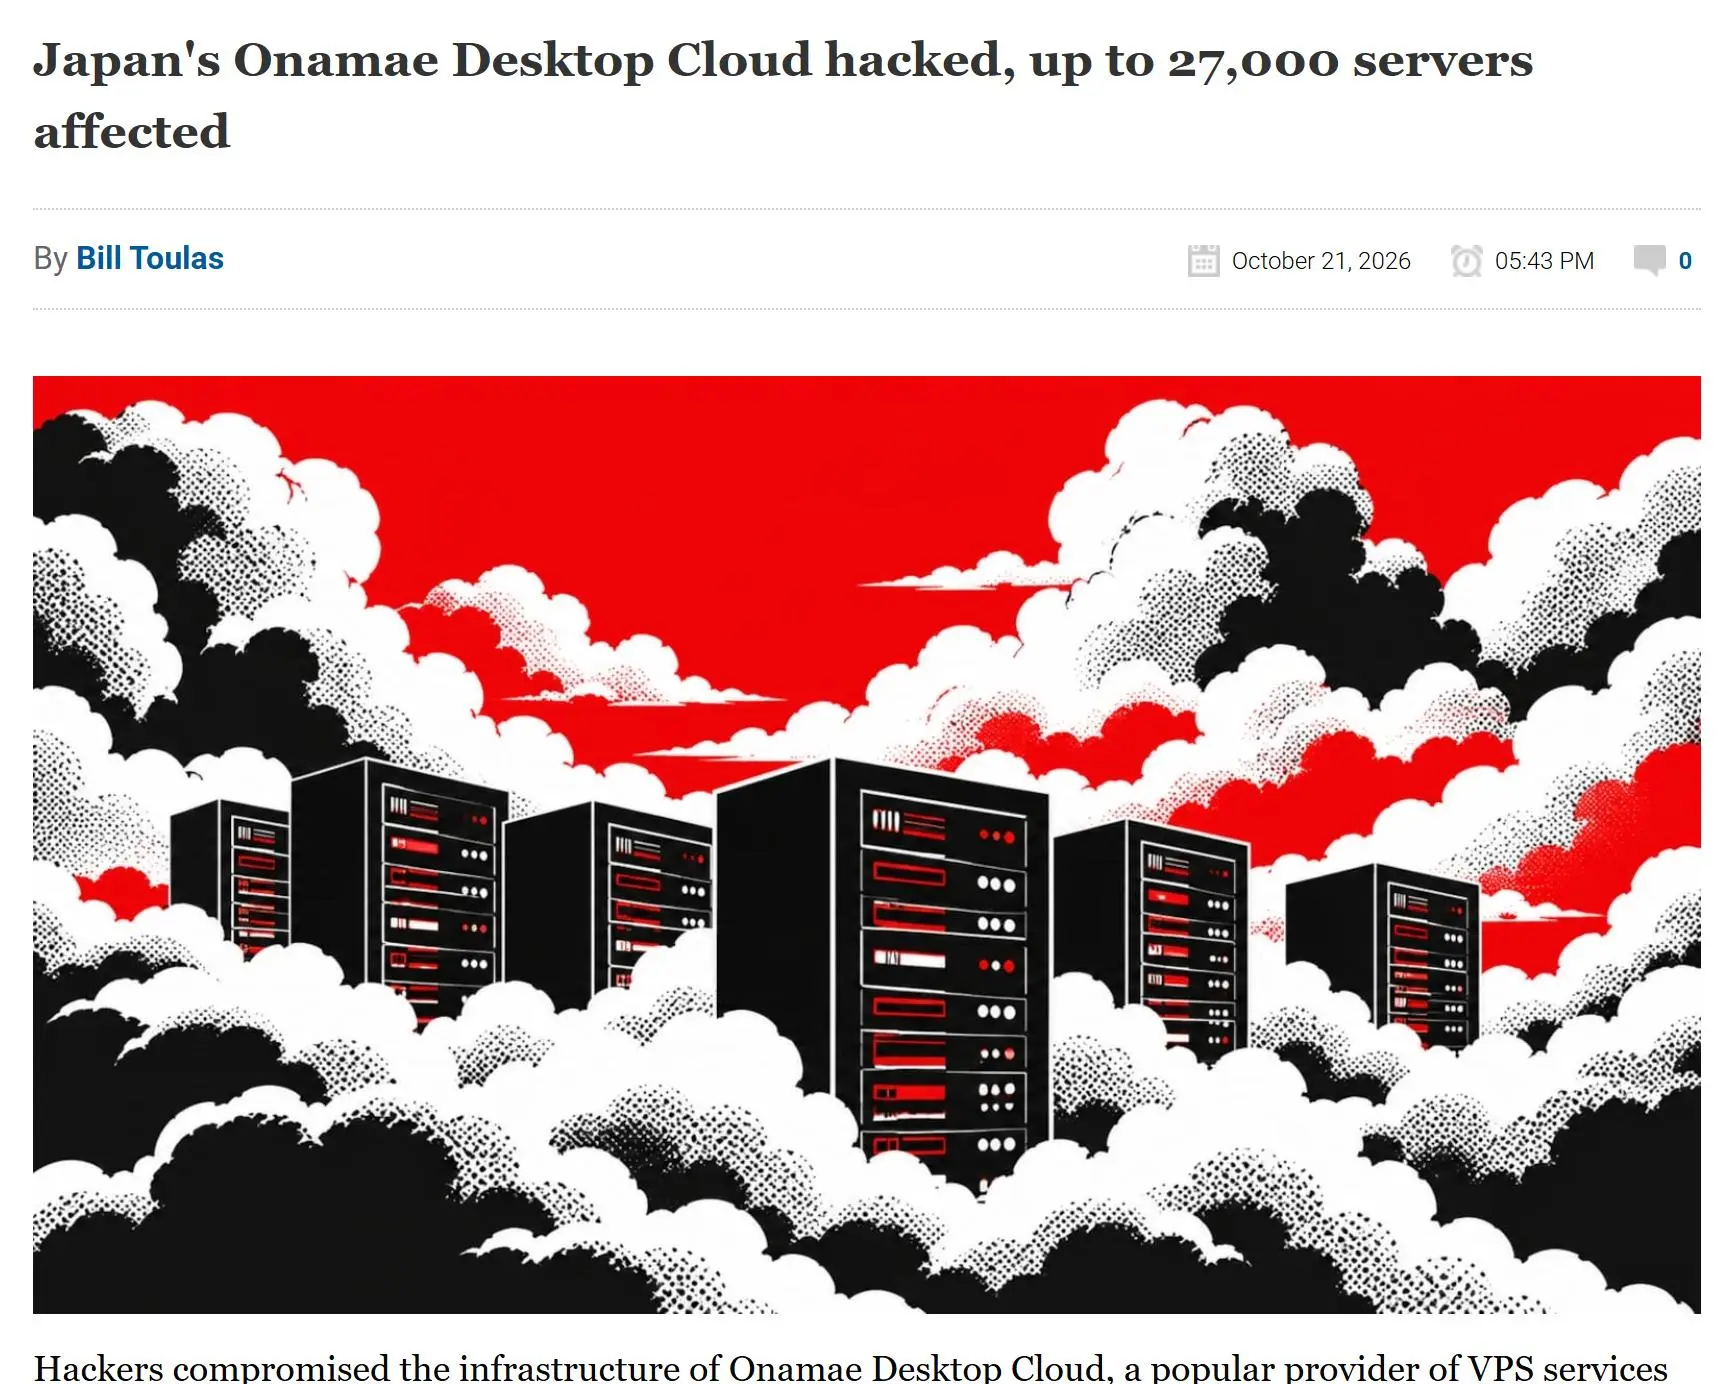
摘要:10月20日,日本 GMO Internet 对外确认,有人往 Onamae.com Desktop Cloud 的部分客户服务器里放了未经授权的程序。
10月20日,日本 GMO Internet 对外确认,有人往 Onamae.com Desktop Cloud 的部分客户服务器里放了未经授权的程序。
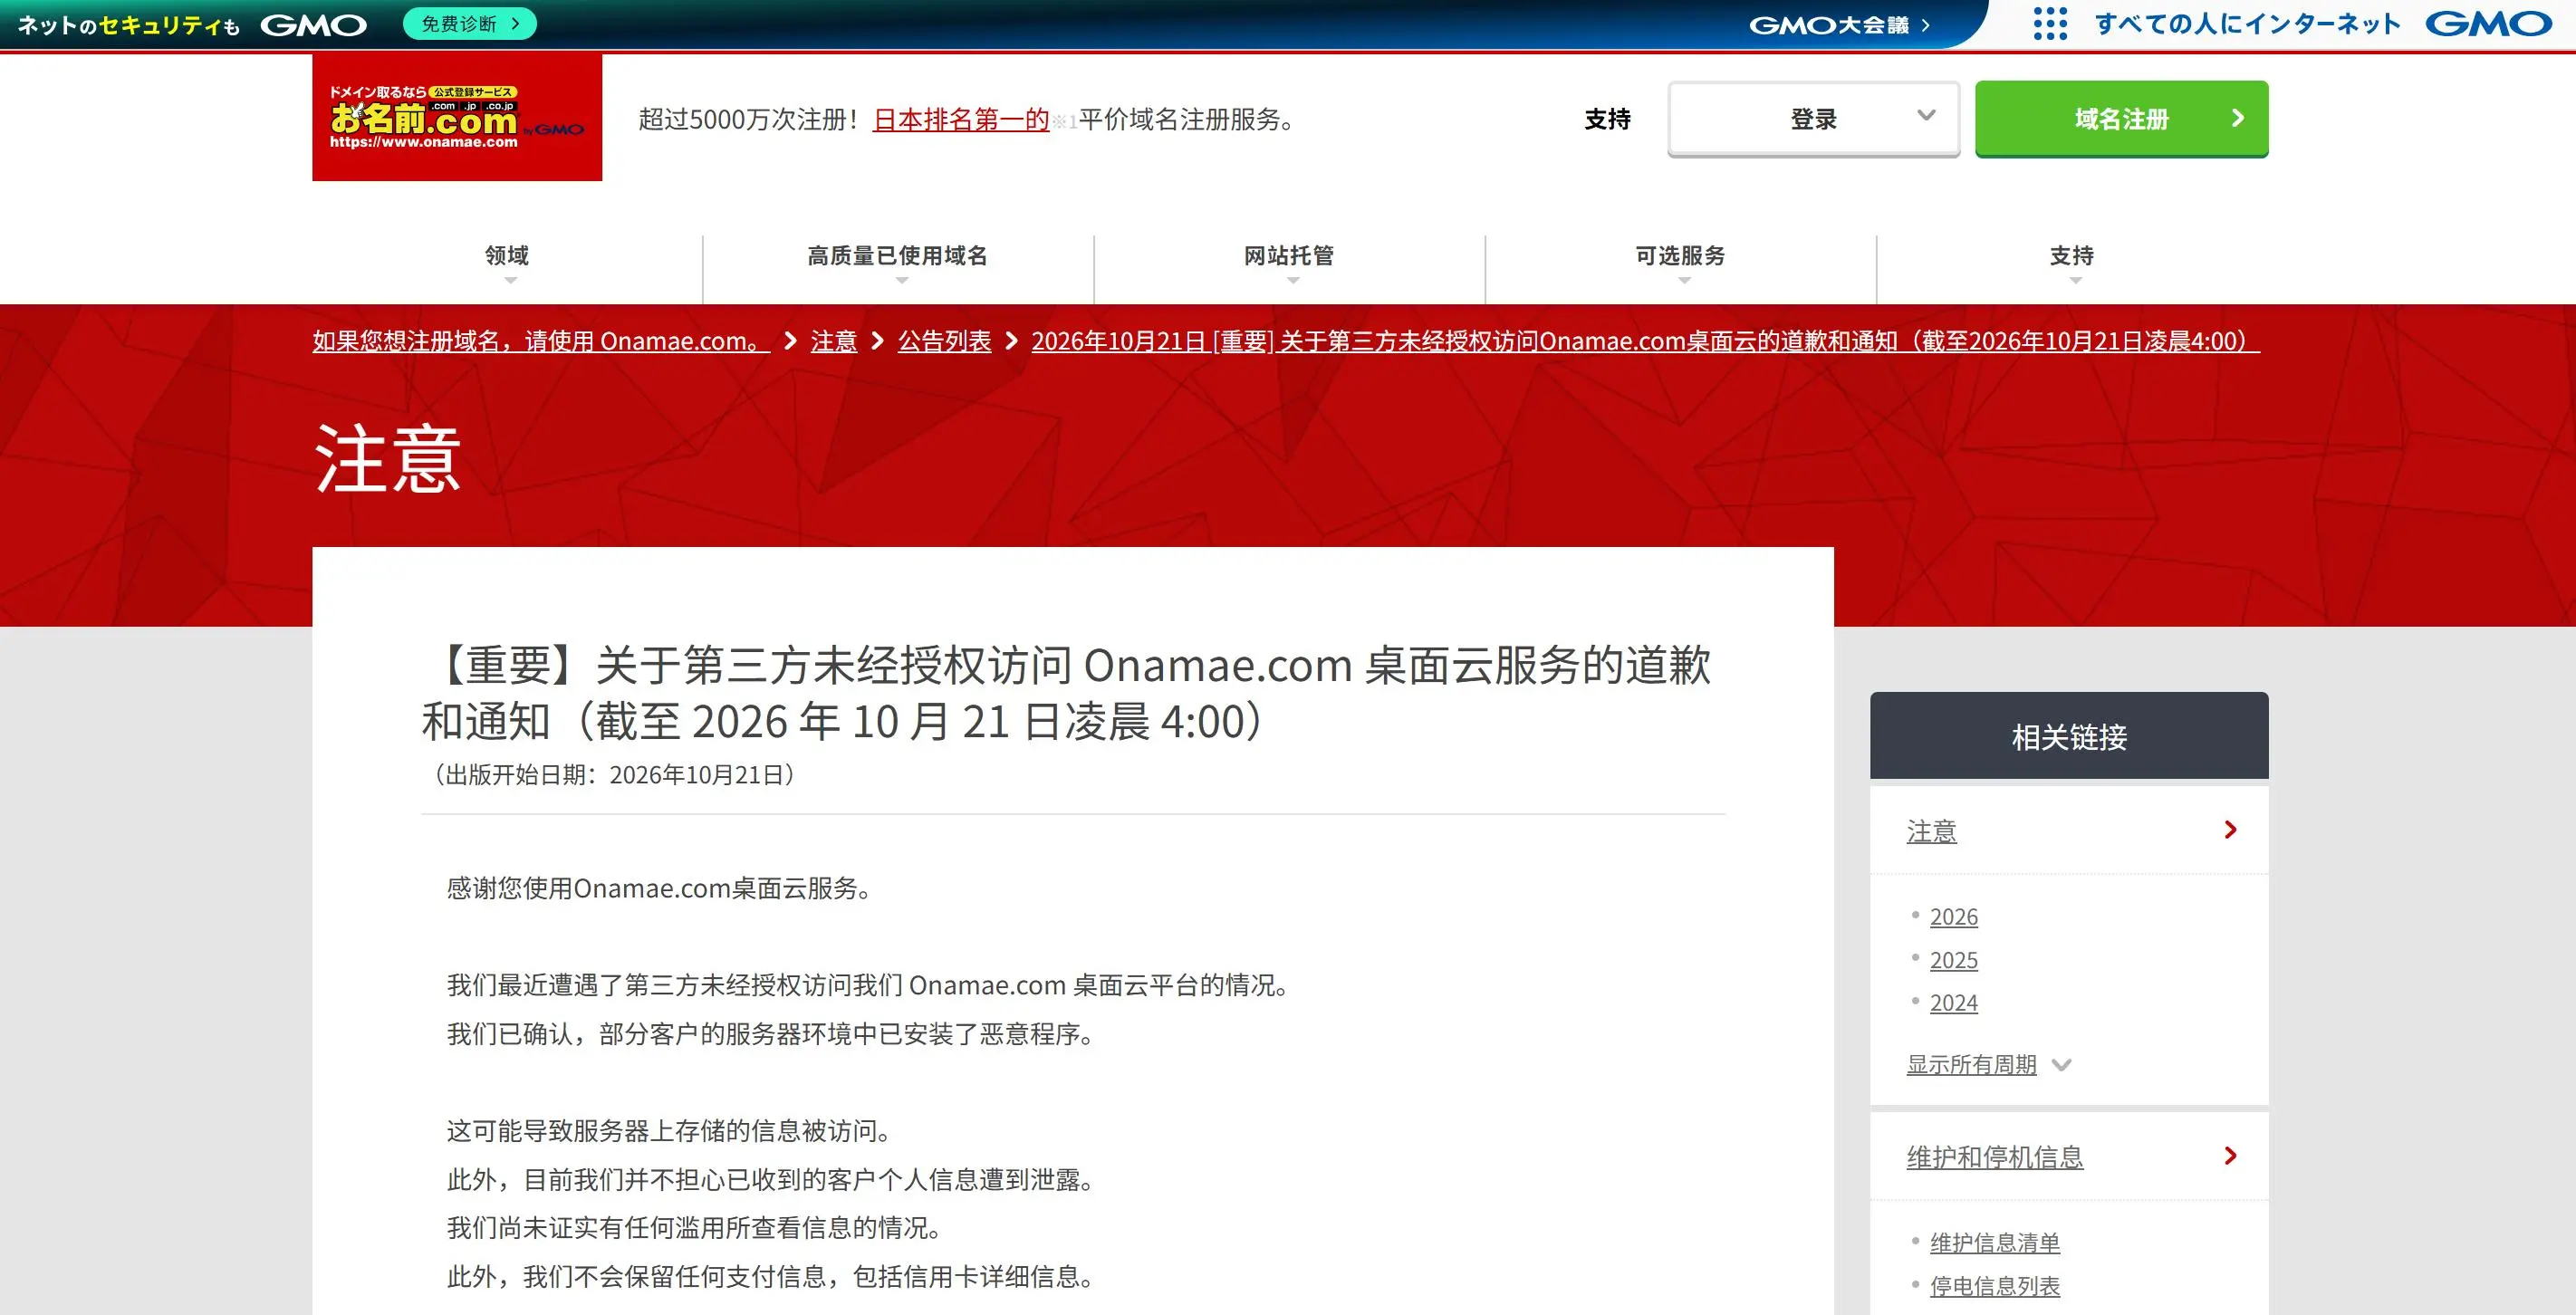
第二天凌晨4点起,这项服务所有方案的服务器陆续停掉,重启时间到现在没定。GMO 给的数字是,可能受影响的服务器有2.6万多台。这个数是排查范围,确认被植入的台数要另算。
这个服务卖点之一就是给外汇自动交易用:MT4 挂上去,不用自己开着电脑,策略24小时跑。
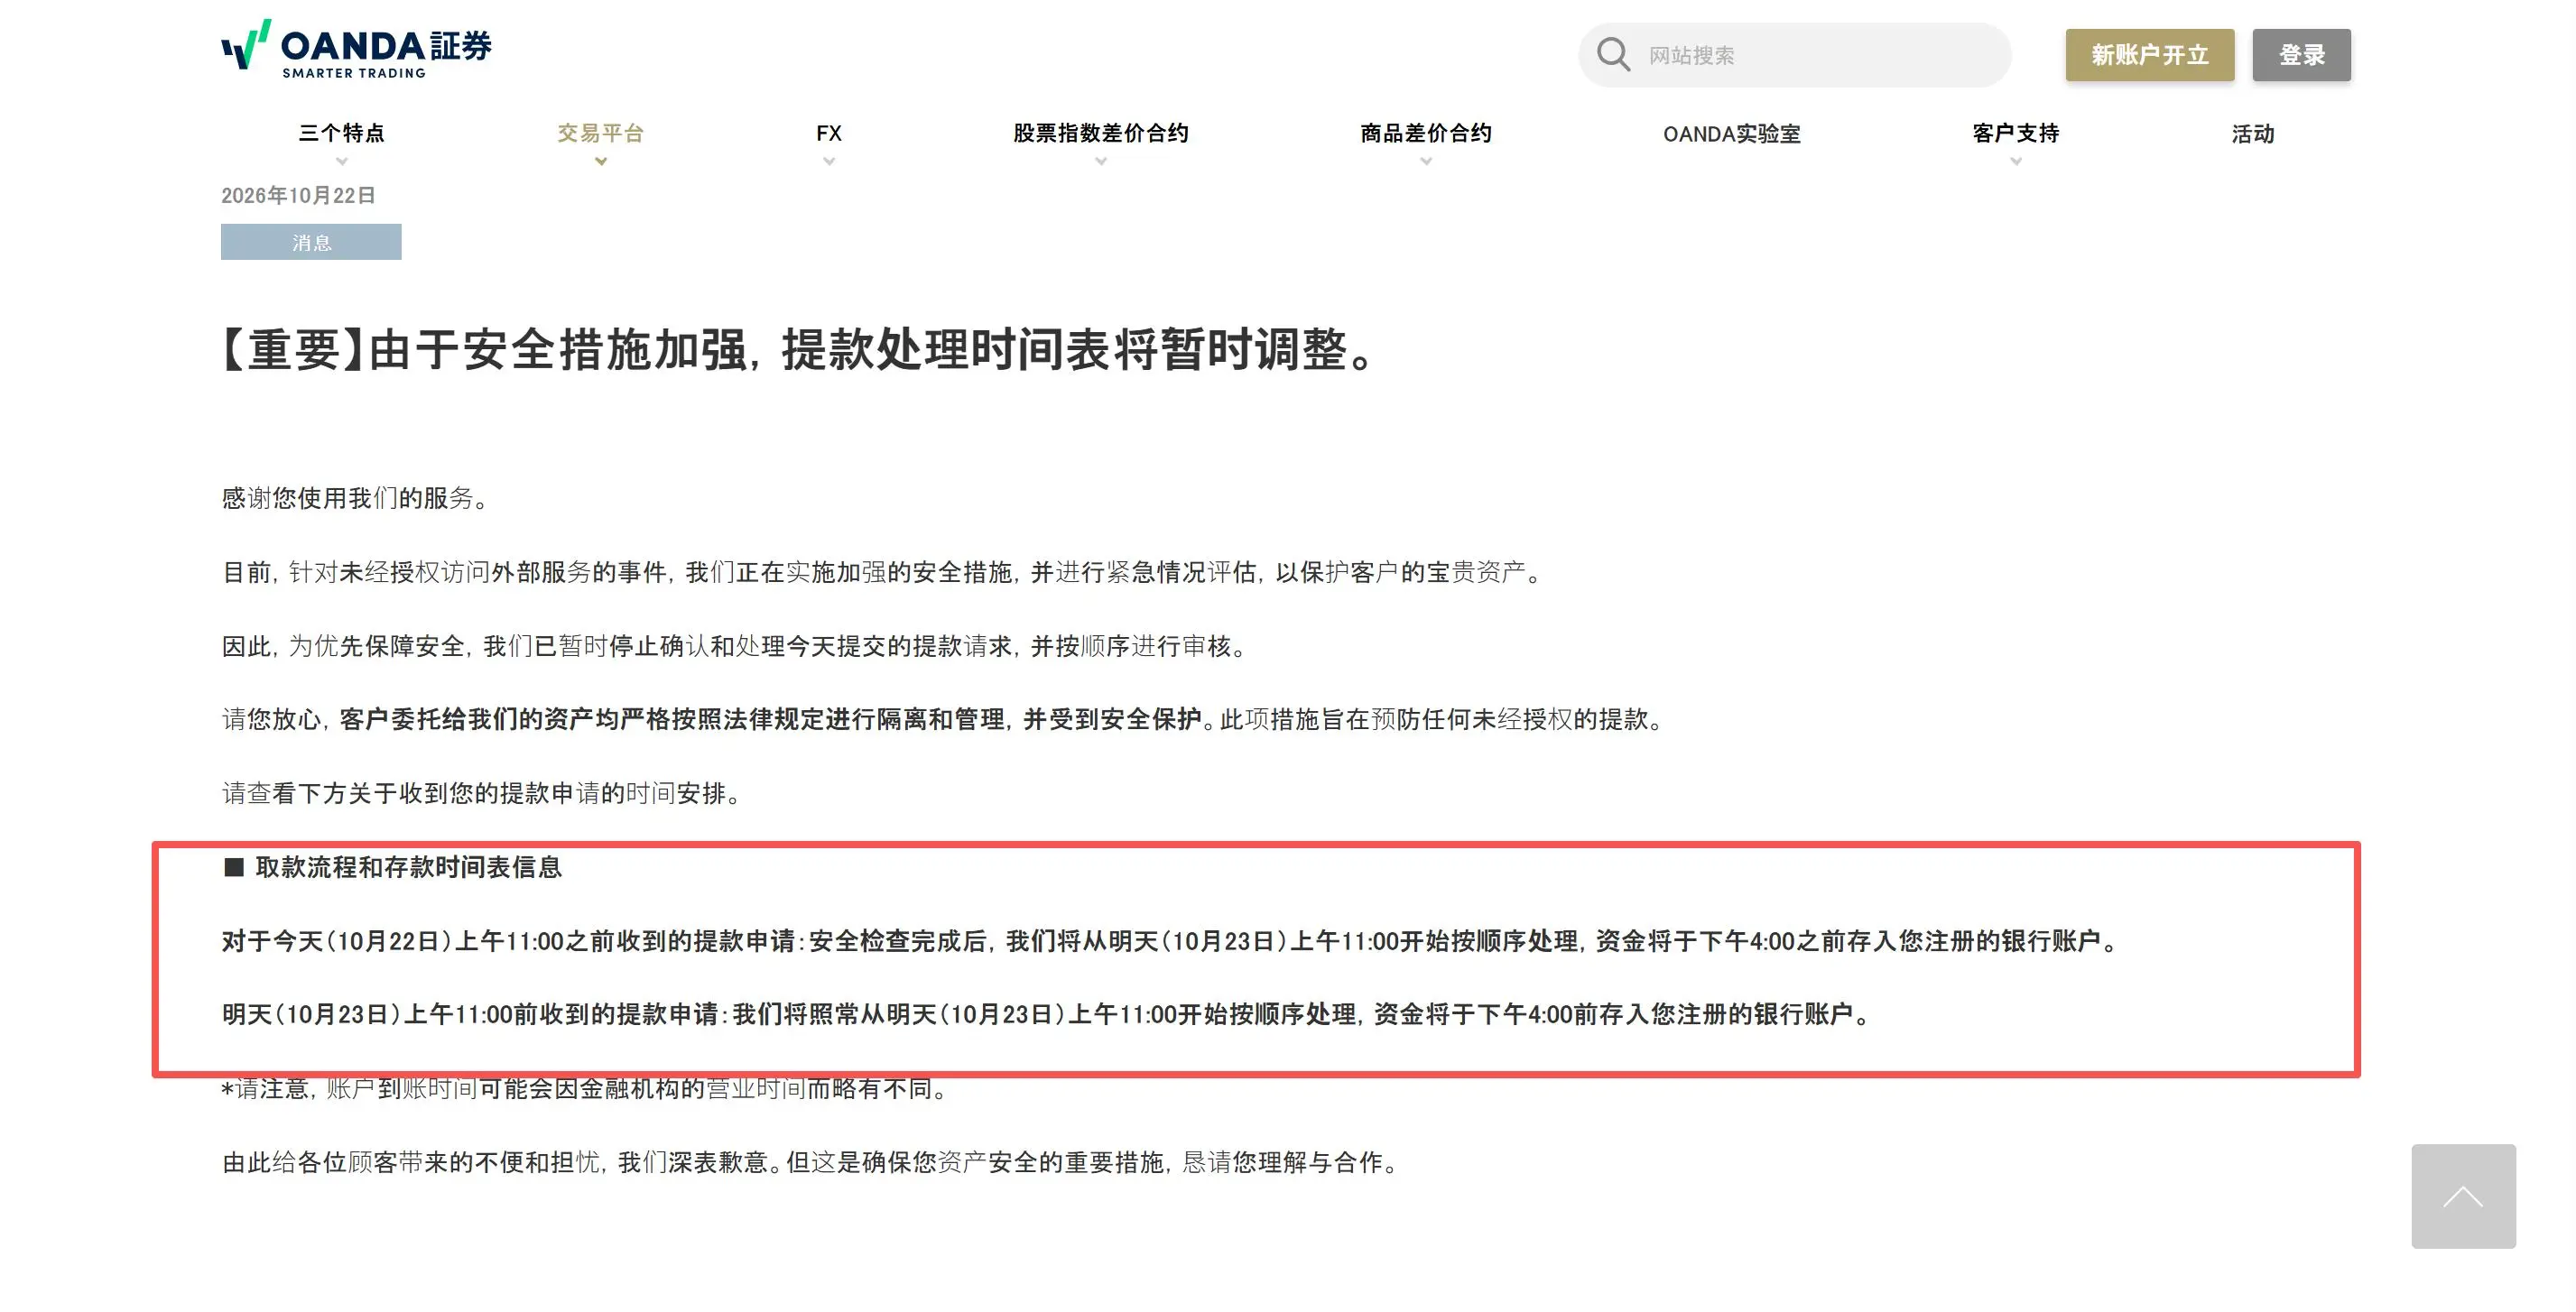
10月22日,OANDA Japan 把当天11点前申请的出金先压下来做安全检查,理由是客户的 MT 登录信息可能被人看到了。同一天它还发了一份通知,要求在这个服务上跑过 MT 的客户改账号密码、把 MT 的两步登录打开、翻一遍自己的交易记录。
平台那边没说自己系统被攻破,通知里写的是“外部服务”遭到未授权访问。
跑自动策略的人大多有过同一个念头:家里的电脑不能关。
EA 就是一段替你下单的程序,它得一直在线盯着。断电、断网、系统半夜自动更新重启,哪一样都能让它停在一次最不该停的地方。租一台远程的 Windows 桌面,人在外面也能连上去看,一个月花不了多少,问题就解决了。这一步没什么可指责的,确实是正经做法。
MT4 装好之后,登录一次就记住了。账号、密码、服务器地址,都留在这台机器上。以后每次连上去不用再输一遍。方便是方便,代价是你的交易账号密码物理上躺在别人机房的一台机器里。那家托管商出事,你的密码就在暴露范围里。经纪商看不见你把密码放在哪台机器上,它只能管自己这一端,所以处理永远是事后的。
GMO 给客户的建议很直接:改掉存在服务器上的账号和密码,别的地方要是用了同一套,一起改。它还提醒这几天钓鱼邮件会变多,并且说不会通过邮件或电话要你的密码和卡号。
拿到密码的人能拿去做什么?常见的有两种。
一种是登你的 MT 下单。不是为了帮你赚钱,常见做法是拿两个账户对敲,把一个账户亏掉的钱挪到另一个里去。日本那边已经有经纪商公告称,部分客户的账户出现了未经授权的交易,用的账号和密码可能是从别的服务泄露过去的。
另一种是发起出金。这才是平台把出金压下来的原因。OANDA Japan 的处理办法是,10月22日11点前申请的那批,安全检查做完后10月23日11点开始处理,预计当天下午4点前到客户的银行账户;客户资金按当地法律要求隔离保管,它没有说钱出了问题。出金被按住跟有没有钱给是两回事,它得先分清来提钱的到底是你,还是拿着你密码的人。
这回值得琢磨的是攻击者走的路:他们没去啃经纪商的系统,而是找存放成堆交易账号的地方。
所以被筛出来的不是“哪一家有漏洞”,是一类习惯——密码存在租来的机器上,同一套密码在好几个地方用,MT 的登录常年不换。习惯不改,换哪家托管商都一样。
OANDA Japan 从2025年12月起就要求出金时填验证器,这一步这回起了作用:光有账号和密码,出金这一环过不去。它另外还排了11月27日关停 MT4,那是3月就定下的时间表,跟这次的事没关系,方向倒是同一个。
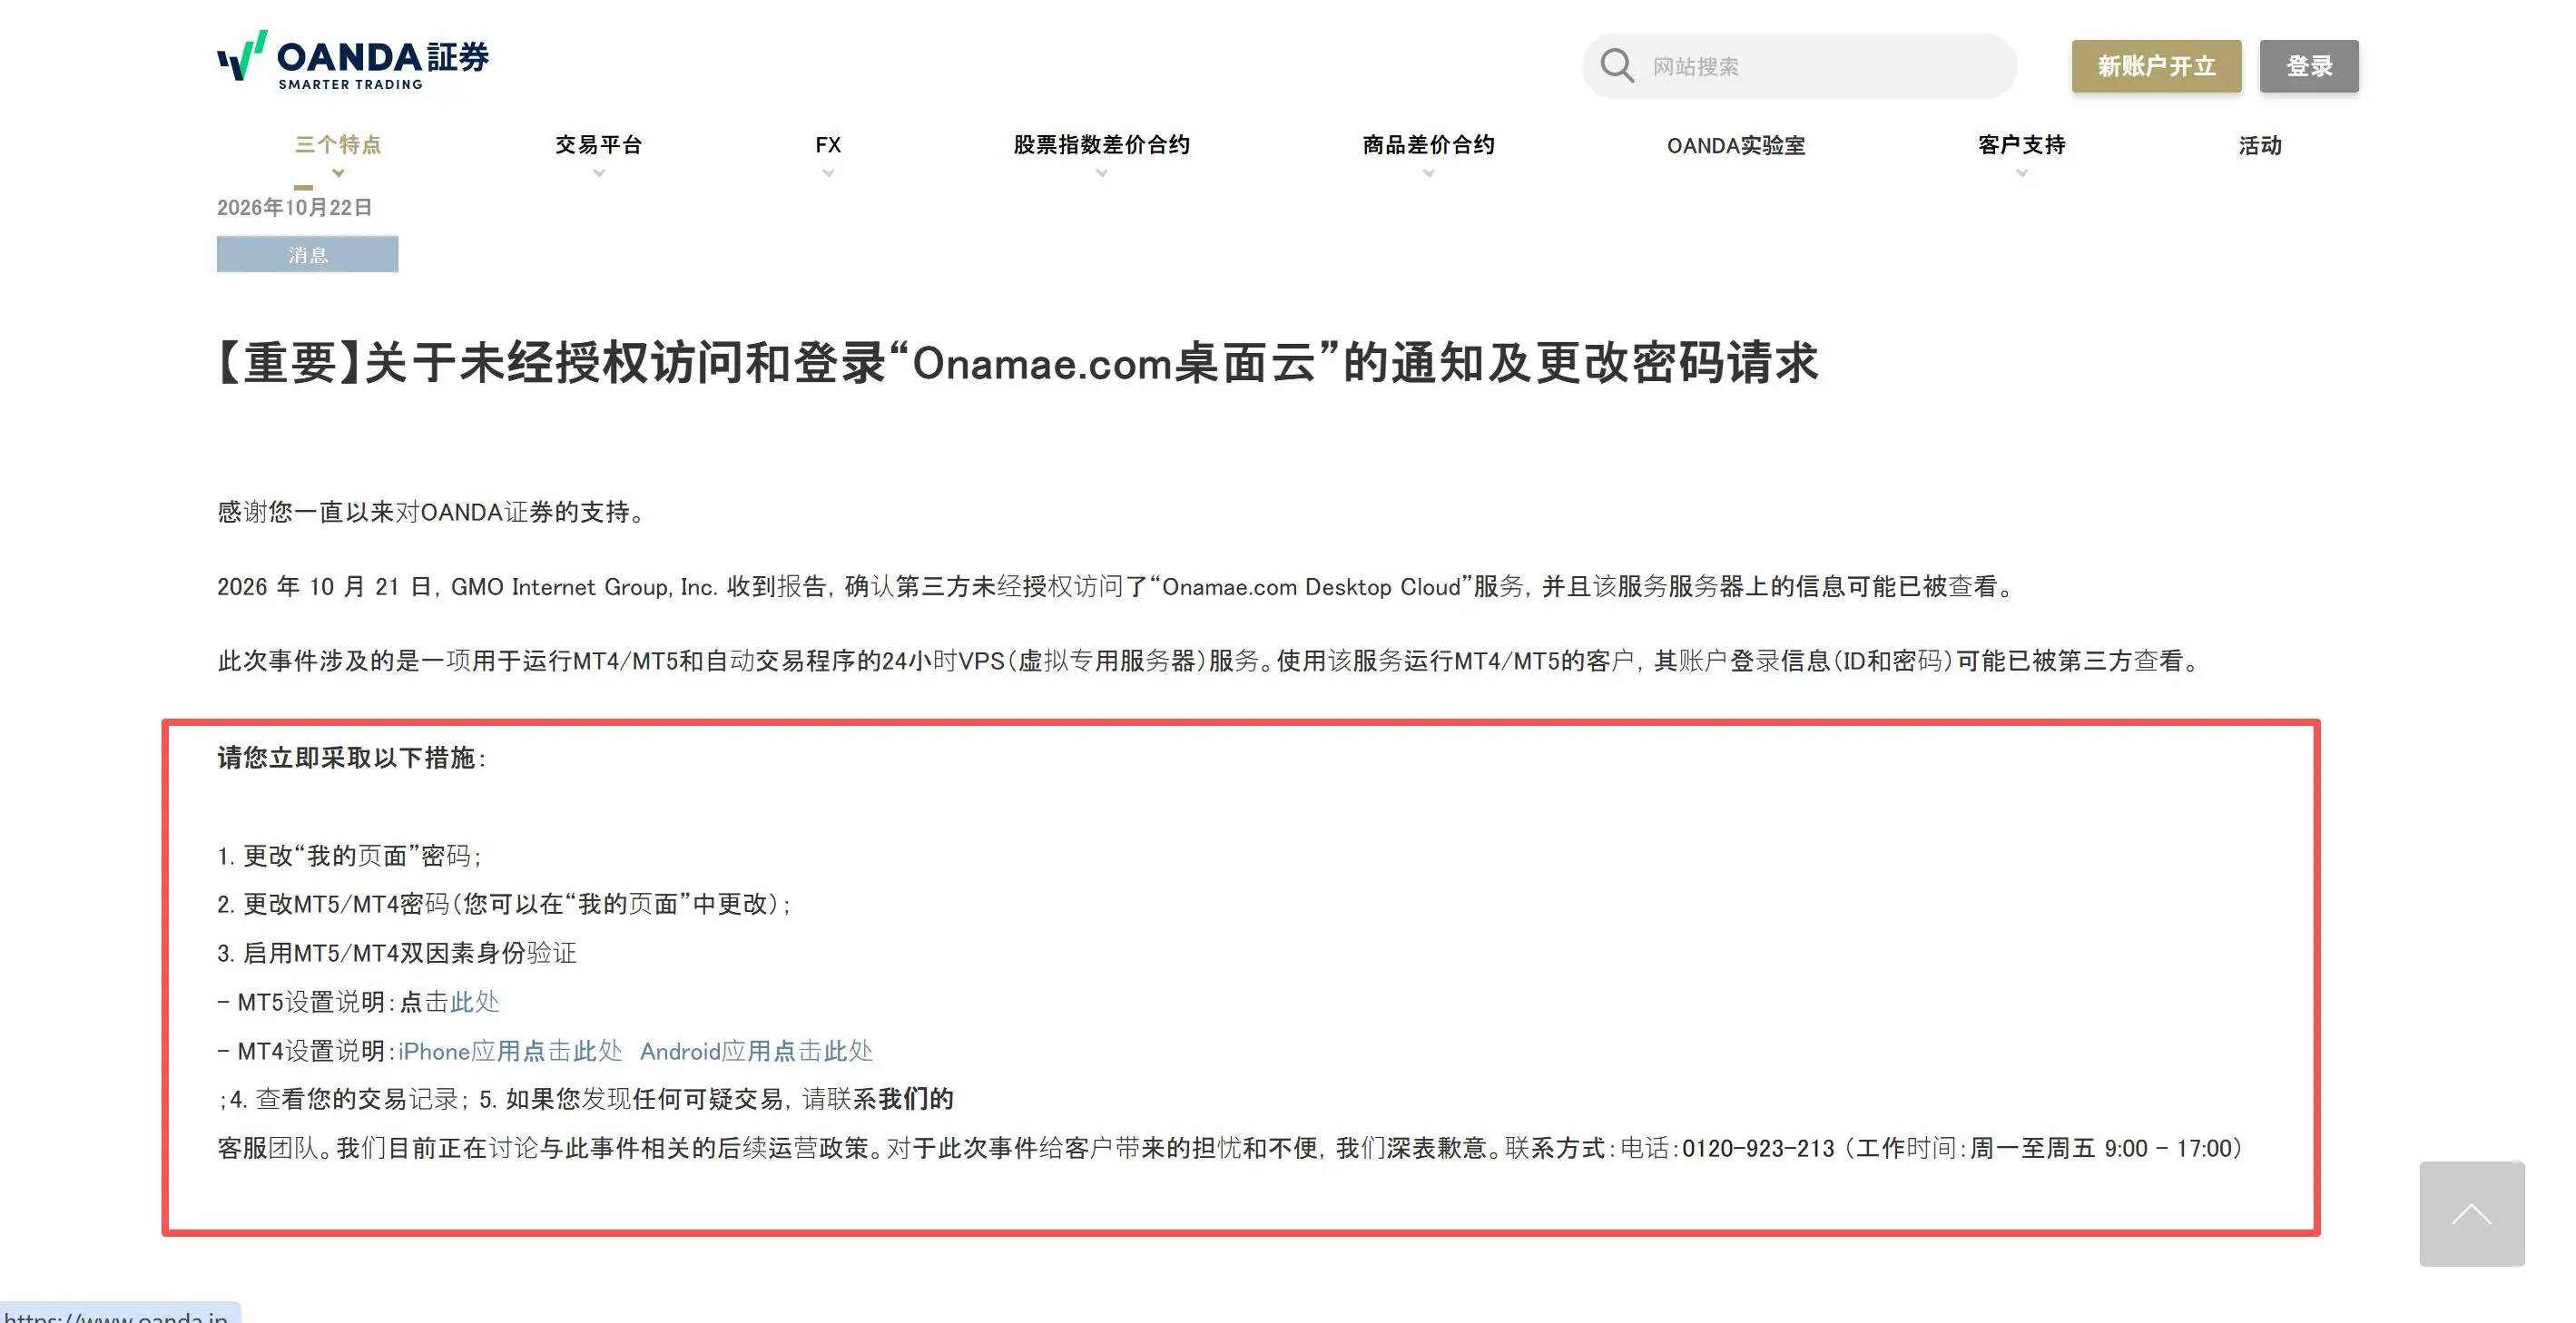
先看你自己租的那台机器上,MT 有没有保存登录。有的话改密码,并且从另一台干净的设备上改——如果那台服务器还在别人的控制范围里,你在上面改等于改给人看。改完再翻一遍成交记录,看有没有自己没下过的单,这一步很多人会忘。
再看自己的平台有没有两步登录、出金要不要验证器。有的平台有,有的没有,在账户设置那一栏找一下。这两样只要开了一样,损失就能小一截。
最后看这个密码在别处有没有也在用。同一个密码用在不同服务上,是这类事件里最容易被连带的一部分。
平时想摸清一家平台在账户安全上做到哪一步,去天眼搜它的名字,监管状态那一栏能看到它受哪儿监管、客户资金是不是要求隔离存放;客诉区里如果有人提过账户被盗、出金被卡,也能提前看到。
提示:本文仅供市场教育与一般资讯参考,不构成个性化投资建议。外汇、差价合约及杠杆产品可能导致重大甚至全部本金损失。
免责声明:
本文观点仅代表作者个人观点,不构成本平台的投资建议,本平台不对文章信息准确性、完整性和及时性作出任何保证,亦不对因使用或信赖文章信息引发的任何损失承担责任
天眼交易商
热点资讯
券商多重利好共振!板块迎政策与资金催化(名单)
WikiFX大象起舞!工行再创历史新高 高股息引市场关注
WikiFXAI交易熄火、中东局势恶化,美股低开,光通信、存储芯片股普跌,CoreWeave跌约5%
WikiFX债券市场是否正在定价美联储的政策失误?
WikiFXAI交易熄火、中东局势恶化,美股跌幅扩大,费城半导体跌近6%,CoreWeave大跌8%
WikiFX中信证券:看好具备技术、产品和市场份额优势的海风核心设备龙头
WikiFX股价大跌12% 新易盛回应!订单交付保持正常 经营增长具备业务支撑
WikiFX港股风向标|恒指放量跌破23000点 风险情绪扩散AI交易逻辑生变
WikiFX对话拉斯·特维德:AI泡沫迟早会来 但不是现在
WikiFX十大券商首席研判:A股中长期投资价值凸显
WikiFX