Ikhtisar:5 broker forex global rilis peringatan serangan hacker via login MetaTrader di Oktober 2026. Simak kronologi peretasan server host, penundaan WD, dan tips amannya !
 Daftar isi
Ketika Login MetaTrader Bikin Waswas: Krisis Siber Oktober 2026
Jujur saja, buat kita yang tiap hari mantau pergerakan candle di layar ponsel atau laptop, kabar yang berhembus di pertengahan Oktober 2026 ini bikin bulu kuduk berdiri.
Dunia trading forex global mendadak geger setelah lima broker besar—khususnya yang beroperasi di yurisdiksi Jepang—melempar peringatan darurat ke para nasabah mereka.
Masalahnya bukan cuma soal grafik yang naik-turun liar, tapi soal akun login MetaTrader yang mendadak 'diambil alih' sama tangan-tangan jahat. Btw, kalau dipikir-pikir, kita sering banget merasa aman begitu tombol login berhasil masuk ke server broker.
Padahal, insiden kali ini membuktikan kalau celah keamanan bisa ditembus bukan dari password lemah pengguna saja, tapi dari pusat server yang menampung data kita.
Kronologi Peretasan Server Host: Transaksi Misterius Tanpa Izin Trader
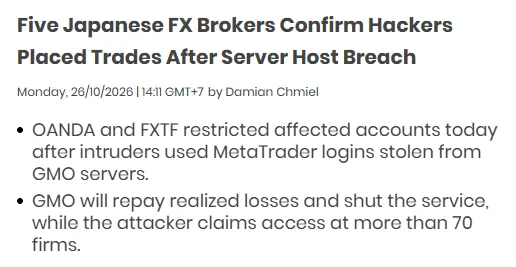
Awal mula kepanikan ini terkonfirmasi resmi pada pertengahan Oktober 2026, sebagaimana dilansir dari berbagai media berita online internasional. Pihak otoritas dan lima pialang forex terkemuka mengonfirmasi adanya penyusupan siber pada penyedia layanan hosting server yang mereka gunakan.
Bukan sekadar mencuri data pribadi, para peretas ini melangkah lebih jauh. Hacker yang berhasil menembus barikade server host kedapatan mengeksekusi order transaksi (placing trades) secara ilegal menggunakan akun-akun milik trader ritel!
- Eksploitasi Akses Server Host: Hacker menargetkan infrastruktur cloud/server host terpusat yang dipakai oleh broker untuk meng-host gateway login MetaTrader.
- Order Palsu Bermunculan: Banyak trader terkejut melihat riwayat transaksi mereka dipenuhi posisi open yang tidak pernah mereka buat sendiri.
- Risiko Margin Call Instan: Akibat transaksi liar yang dipasang hacker, sejumlah akun trader langsung terancam stop out atau kehabisan margin dalam waktu singkat.
Sebenarnya, fenomena seperti ini memperlihatkan betapa rapuhnya ekosistem trading ketika penyedia jasa hosting pihak ketiga terkena retas. Seketat apa pun sistem enkripsi broker, kalau pintu masuk penyedia servernya jebol, nasabah yang akhirnya ketiban pulung.
5 platform broker forex yang memberitakan insiden siber ini di akhir Oktober 2026 adalah; OANDA serta FXTF. AvaTrade Japan, Gaitame Finest, dan Dukascopy Japan memperingatkan klien mereka sejak pekan lalu.
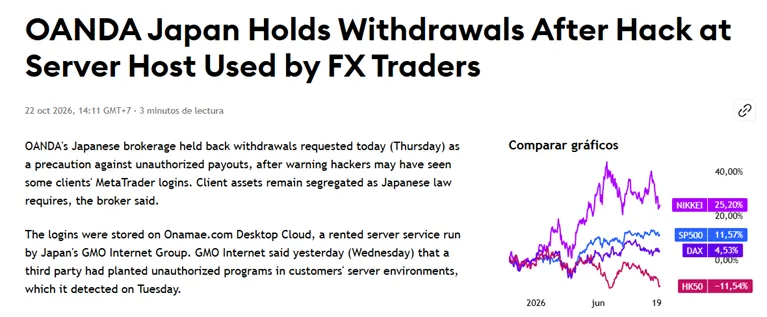
GMO Internet menyatakan bahwa penyusup menanamkan program pada hingga 26.739 server sewaan yang menjalankan MetaTrader tanpa henti. Data login tersebut tersimpan di Onamae.com Desktop Cloud, layanan server sewaan yang dikelola oleh GMO Internet Group Jepang.
OANDA Japan Tahan Penarikan Dana: Imbas Panik Minggu Lalu
Gara-gara insiden peretasan server host ini, dampak berantai langsung menjalar ke operasional harian broker. Minggu lalu, OANDA Japan secara mengejutkan mengambil tindakan drastis dengan menahan sementara seluruh proses penarikan dana (withdrawals) bagi para penggunanya.
Langkah ini jelas membuat ribuan trader meradang dan panik. Namun, kalau disimak dari sudut pandang manajemen risiko internal, penundaan WD ini sengaja dilakukan untuk mengisolasi kebocoran dana lebih lanjut.
Pihak broker harus membekukan lalu lintas keluar-masuk uang untuk menyisir akun mana saja yang saldonya terdistorsi oleh transaksi ilegal peretas. Meskipun tujuannya untuk proteksi, kejadian penundaan penarikan dana ini menambah daftar panjang kekhawatiran trader Nusantara yang menggantungkan modalnya di pialang mancanegara.
Kilas Balik Insiden 2020: Jejak Kejahatan Siber di Forex.com Japan
Kalau mau jujur, serangan ke infrastruktur broker forex sebenarnya bukan cerita baru. Kalau kita tarik garis waktu ke belakang, insiden serupa pernah melanda Forex.com Japan pada tahun 2020 silam.
Kala itu, Forex.com Japan merilis peringatan darurat ke seluruh penggunanya setelah mendeteksi adanya aktivitas akses ilegal ke sistem internal mereka. Pihak broker terpaksa mengisolasi sistem dan meriset ulang credential login nasabah demi mencegah pembobolan akun secara masif.
Pembelajaran dari kasus Forex.com tahun 2020 hingga insiden besar Oktober 2026 ini memberikan pesan gamblang: peretas akan selalu mencari celah paling lemah dalam rantai teknologi broker, mulai dari portal web, platform MetaTrader, hingga server host pihak ketiga.
Mengapa Celah Login MetaTrader Sangat Disukai Peretas?
MetaTrader 4 dan MetaTrader 5 sampai saat ini masih menjadi 'raja' platform trading forex ritel di seluruh dunia. Namun, popularitas raksasa ini justru menjadikannya sasaran empuk kejahatan siber.
- Penggunaan API & Bot Pihak Ketiga: Banyak trader mengintegrasikan akun Metatrader mereka dengan Expert Advisor (EA), indikator kustom, atau portal copy trading yang jaminannya belum tentu aman.
- Credential Server Terpusat: Banyak pengguna menggunakan kata sandi yang sama antara portal client area broker dan akun investor/master login di platform MetaTrader.
- Ketergantungan Server Hosting: Sebagian besar broker menyewa infrastruktur data center eksternal. Jika data center ini disusup, pintu belakang (backdoor) ke server trading otomatis terbuka lebar.
Langkah Darurat: Cara Amankan Akun Trading Anda Sekarang
Melihat situasi krisis siber di kuartal akhir 2026 ini, kita tidak boleh tinggal diam dan cuma berharap pada keberuntungan. Berikut langkah-langkah krusial yang wajib Anda lakukan detik ini juga untuk mengamankan akun MetaTrader:
- Ganti Password Master dan Investor: Segera ubah kata sandi login Metatrader Anda melalui portal resmi broker. Gunakan kombinasi karakter acak yang kuat.
- Aktifkan Two-Factor Authentication (2FA): Pastikan login ke portal client area broker maupun platform trading selalu membutuhkan verifikasi OTP atau aplikasi authenticator.
- Cek Riwayat Transaksi (Trade Log): Periksa secara berkala statement harian Anda. Jika ada posisi yang terbuka tanpa sepengetahuan Anda, segera hubungi dukungan pelanggan dan minta pembekuan akun sementara.
- Hapus EA atau Indikator Tidak Dikenal: Cabut semua akses aplikasi atau skrip otomatis pihak ketiga yang mencurigakan dari platform MetaTrader Anda.
Kesimpulan & Sudut Pandang
Insiden serangan hacker via server host MetaTrader di Oktober 2026 ini menjadi teguran keras buat kita semua. Trading forex bukan cuma soal lihai membaca indikator Teknikal atau menebak arah berita fundamental, tapi juga soal seberapa aware kita terhadap keamanan siber (cybersecurity).
Peringatan dari 5 broker global ini harus dijadikan alarm pengingat: selalu pantau pembaruan keamanan dari pialang Anda, dan jangan ragu untuk mengambil langkah proteksi mandiri sebelum modal Anda habis dikuras oleh transaksi misterius para peretas.
Pertanyaan Umum (FAQ)
Q1: Apakah peretasan server MetaTrader bisa menguras saldo di rekening bank lokal saya?
Jawab: Tidak secara langsung. Peretas umumnya hanya mengeksploitasi saldo modal trading yang ada di dalam akun untuk melakukan transaksi ilegal. Namun, risiko kehilangan seluruh modal trading akibat margin call sangat besar.
Q2: Mengapa broker menahan penarikan dana (WD) saat terjadi serangan siber?
Jawab: Penundaan WD dilakukan sebagai tindakan darurat untuk diverifikasi secara manual, guna memastikan dana yang ditarik tidak berasal dari keuntungan manipulatif hasil peretasan atau dilarikan oleh hacker.
Q3: Apakah aman tetap menggunakan platform MetaTrader 4 atau MetaTrader 5 saat ini?
Jawab: Tetap aman selama Anda mengunduh installer resmi dari broker terpercaya, rutin memperbarui password, menggunakan fitur 2FA, serta tidak membagikan detail credential login Anda kepada pihak mana pun.